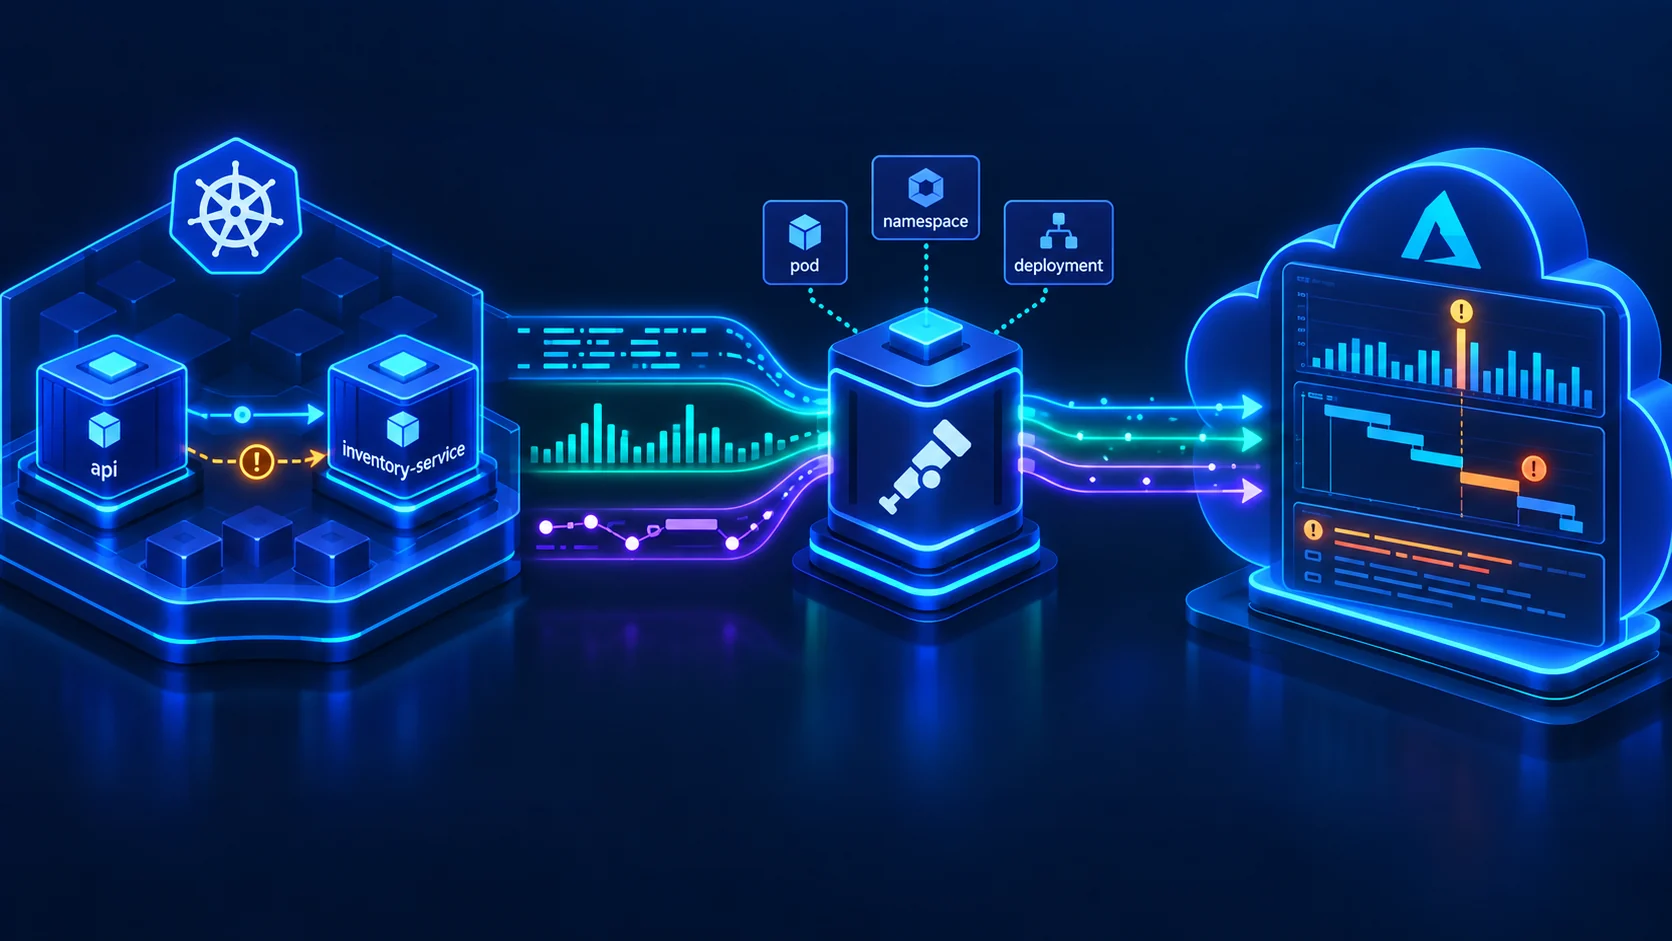
OpenTelemetry no AKS com Azure Monitor: a observabilidade que estava faltando no seu cluster
Entenda SDK, Collector e metadados Kubernetes no AKS, a estabilidade do k8sattributes e os caminhos OTLP do Azure Monitor.

Guias, notas e experiências sobre operações de TI.
Entenda SDK, Collector e metadados Kubernetes no AKS, a estabilidade do k8sattributes e os caminhos OTLP do Azure Monitor.

VPN, ZTNA e Conditional Access: quando o Entra Private Access faz sentido, onde manter a VPN e como migrar com critérios claros.

SAN, S2D e Local Identity no Azure Local: o que mudou na 2604 e como escolher storage e identidade para ambientes híbridos e soberanos.

Entenda o rollout de passkeys no Entra ID, os prazos de SMS e voz e como diagnosticar seu tenant e organizar um piloto com Graph e PowerShell.

Como usar inteligência artificial em Cloud e DevOps com fundamentos técnicos, contexto, limites de acesso e resultados que a equipe consegue validar.

Crie uma VM Ubuntu no Azure com Terraform, configure SSH e suba o Nginx automaticamente com cloud-init. Provisionamento reproduzível, do zero ao ar.

Aprenda Kubernetes na prática com AKS, do Dockerfile ao Pod, Deployment, Service e Ingress, com uma aplicação mínima real.

Automatize entrada, movimentação, saída, revisões e privilégios JIT no Microsoft 365 com o Microsoft Entra ID Governance.

Entenda os requisitos, as trilhas e o processo atual para sair do cadastro e se tornar Microsoft Student Ambassador em 2026.

Centralize a inspeção de uma rede hub and spoke no Azure com Firewall Basic, Firewall Policy e UDRs gerenciadas pelo Terraform.

Proteja subnets de uma rede hub and spoke no Azure com NSGs modulares, regras explícitas e associações gerenciadas pelo Terraform.

Monte uma rede hub and spoke no Azure com Terraform, IPAM sem sobreposição, módulos reutilizáveis e peerings prontos para validar.

Entenda como VNet, subnet, NSG e rotas trabalham juntas no Azure e crie um laboratório seguro com Azure CLI.

Aprenda GitHub Actions na prática: crie uma pipeline segura de CI/CD com testes, matriz, artefatos e deploy no GitHub Pages para a certificação GH-200.

Transforme o reconhecimento do Microsoft Entra ID em um plano de proteção com menor privilégio, PIM e Acesso Condicional.

Aprenda o fluxo essencial do Git para versionar automações, colaborar com segurança e recuperar mudanças sem medo no dia a dia de DevOps.

Entenda locatário, autenticação, autorização e tokens e faça um reconhecimento seguro do Microsoft Entra ID.

Entenda como tenant, assinatura e grupo de recursos se relacionam e use cada limite para organizar identidade, custos e operações.